Sản phẩm đa dạng
Thiết Bị Quang luôn có sẵn các sản phẩm vật tư cáp quang chính hãng phù hợp với mọi công trình hệ thống quang.

Rất nhiều doanh nghiệp vẫn đang dùng chính cái modem nhà mạng cấp làm thiết bị bảo vệ duy nhất. Modem đó làm được việc cấp mạng, nhưng nó không lọc được nội dung, không ghi log ai truy cập gì, và không cho người đi công tác kết nối về an toàn. Khi có sự cố — máy nhiễm mã độc, dữ liệu rò ra ngoài — không có gì để lần lại.
Tường lửa đặt ở biên mạng, tức ngay giữa đường truyền nhà mạng và switch lõi, để mọi luồng ra vào internet đi qua một cửa duy nhất.
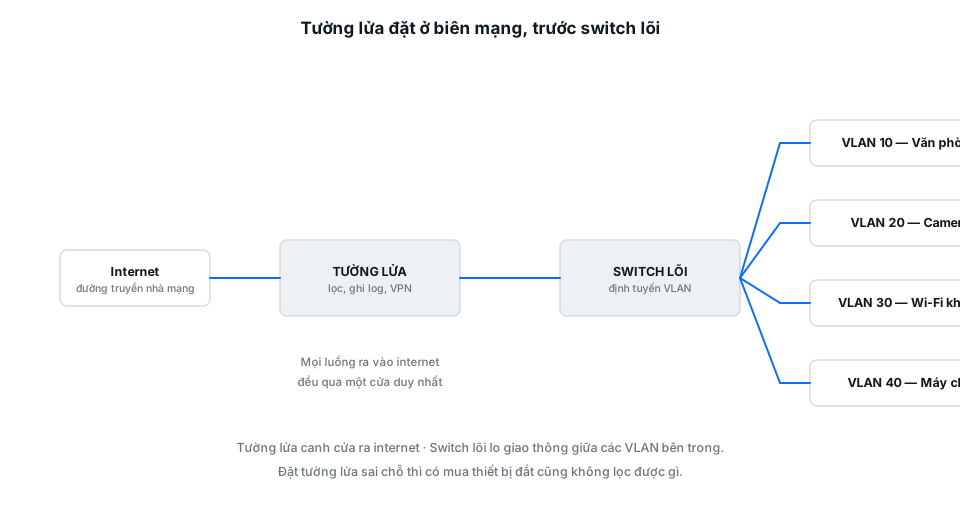
Tường lửa canh cửa ra internet, switch lõi lo giao thông giữa các VLAN bên trong
Vị trí quan trọng ngang với việc chọn thiết bị nào. Tường lửa phải nằm giữa đường truyền nhà mạng và switch lõi. Đặt sai chỗ — ví dụ treo song song với switch, hoặc đặt sau switch lõi — thì các máy nội bộ nói chuyện thẳng với nhau và ra internet mà không đi qua nó, mua thiết bị đắt cũng không lọc được gì.
Việc chia VLAN và định tuyến giữa các VLAN nên để switch lõi làm, vì switch xử lý ở tốc độ phần cứng. Tường lửa lo phần ra vào internet và phần giữa các vùng cần cách ly. Cách chia lớp lõi và lớp biên nằm trong hệ thống switch mạng cho doanh nghiệp.
Con số cần nhìn là thông lượng khi đã bật đầy đủ tính năng, không phải thông lượng thuần. Nhà sản xuất thường công bố cả hai và chúng chênh nhau rất nhiều. Ví dụ hàng đang có:
| Model | Cổng | Thông lượng tường lửa | Hợp với |
|---|---|---|---|
| FortiGate-30E | 5 cổng GE (1 WAN + 4 switch) | 950 Mbps thuần | Văn phòng dưới 20 máy |
| FortiGate-50E | 7 cổng GE (2 WAN + 5 switch) | 2,5 Gbps thuần | Văn phòng có hai đường truyền |
| FortiGate-60E | 10 cổng GE (7 nội bộ + 2 WAN + 1 DMZ) | 3 Gbps thuần · độ trễ 3 μs | Có máy chủ công bố ra ngoài (DMZ) |
| Palo Alto PA-410 | 7 cổng 1G RJ45 | 1,4 Gbps khi đã bật App-ID và ghi log · VPN IPsec 0,5 Gbps | Nơi cần nhận diện ứng dụng và ghi log đầy đủ |
Chú ý con số của PA-410: 1,4 Gbps là thông lượng đã bật nhận diện ứng dụng và ghi log — tức con số dùng được thật, không phải con số phòng thí nghiệm. Khi so sánh giữa các hãng phải đối chiếu cùng một điều kiện đo, nếu không sẽ so nhầm con số thuần của máy này với con số đầy tải của máy kia.
Với doanh nghiệp mà mất internet là dừng việc, nên có hai đường truyền của hai nhà mạng khác nhau. Tường lửa có từ hai cổng WAN như FortiGate-50E hoặc 60E sẽ tự chuyển sang đường còn lại khi một đường chết.
Điều kiện để dự phòng có ý nghĩa: hai đường phải là hai nhà mạng khác nhau và tốt nhất là vào toà nhà theo hai hướng cáp khác nhau. Mua hai đường của cùng một nhà mạng, đi chung một sợi vào toà thì đứt cáp là mất cả hai.
Cách sai phổ biến là mở cổng thẳng từ internet vào máy chủ nội bộ để nhân viên truy cập từ nhà — đó là mở cửa cho cả thế giới cùng vào. Cách đúng là dùng VPN: người dùng xác thực với tường lửa trước, rồi mới vào được mạng nội bộ qua đường mã hoá.
Khi chọn thiết bị nhớ nhìn thông lượng VPN riêng, vì nó thấp hơn thông lượng tường lửa khá nhiều do phải mã hoá. PA-410 chẳng hạn: tường lửa 1,4 Gbps nhưng VPN IPsec chỉ 0,5 Gbps.
Với nhu cầu định tuyến phức tạp hơn — nhiều chi nhánh nối với nhau, cân bằng tải nhiều đường truyền, định tuyến theo chính sách — có thể thêm router Mikrotik ở biên mạng, để tường lửa tập trung vào việc lọc và ghi log.
Hợp Nhất cung cấp tường lửa và router doanh nghiệp gồm Palo Alto và FortiGate, cùng router Mikrotik cho phần định tuyến. Anh chị cho biết số người dùng, tốc độ đường truyền hiện có và nhu cầu VPN, chúng tôi chọn giúp model có thông lượng phù hợp khi đã bật đầy đủ tính năng. Gọi 0966 100 110 hoặc để lại yêu cầu.
Không. Modem nhà mạng cấp được mạng nhưng không lọc nội dung, không ghi log ai truy cập gì, và không có VPN cho người làm việc từ xa. Khi xảy ra sự cố như máy nhiễm mã độc hay dữ liệu rò ra ngoài, không có nhật ký để lần lại nguồn gốc. Tường lửa là thiết bị riêng đặt giữa đường truyền nhà mạng và switch lõi.
Ngay giữa đường truyền nhà mạng và switch lõi, để mọi luồng ra vào internet buộc phải đi qua nó. Đặt sai chỗ — treo song song với switch hoặc đặt sau switch lõi — thì các máy nội bộ ra internet mà không qua tường lửa, mua thiết bị đắt cũng vô ích. Riêng việc định tuyến giữa các VLAN nội bộ nên để switch lõi làm vì switch xử lý ở tốc độ phần cứng.
Theo thông lượng khi đã bật đầy đủ tính năng, không phải thông lượng thuần. Hai con số này chênh nhau rất nhiều. Ví dụ Palo Alto PA-410 công bố 1,4 Gbps khi đã bật nhận diện ứng dụng App-ID và ghi log — đó là con số dùng được thật. Khi so sánh giữa các hãng phải đối chiếu cùng điều kiện đo, nếu không sẽ so nhầm con số thuần của máy này với con số đầy tải của máy kia.
Nên, nếu mất internet là dừng việc. Tường lửa có từ hai cổng WAN như FortiGate-50E hoặc 60E sẽ tự chuyển sang đường còn lại khi một đường chết. Nhưng điều kiện bắt buộc là hai đường phải của hai nhà mạng khác nhau, tốt nhất vào toà nhà theo hai hướng cáp khác nhau. Mua hai đường cùng một nhà mạng đi chung một sợi thì đứt cáp là mất cả hai.
Qua VPN, không mở cổng thẳng từ internet vào máy chủ nội bộ. Mở cổng thẳng là mở cửa cho cả những người quét cổng từ bên ngoài. Với VPN, người dùng phải xác thực với tường lửa trước rồi mới vào được mạng nội bộ qua đường mã hoá. Khi chọn thiết bị nhớ nhìn thông lượng VPN riêng — nó thấp hơn thông lượng tường lửa do phải mã hoá, ví dụ PA-410 có tường lửa 1,4 Gbps nhưng VPN IPsec chỉ 0,5 Gbps.
DMZ là vùng đệm dành cho các máy chủ cần công bố ra internet, ví dụ máy chủ web hay máy chủ email. Máy đặt trong DMZ ra được internet và được internet truy cập, nhưng không với tới mạng nội bộ. Nhờ vậy nếu máy chủ đó bị chiếm quyền, kẻ tấn công vẫn không đi tiếp vào được máy trạm và máy chủ dữ liệu bên trong. FortiGate-60E là bản có sẵn cổng DMZ riêng.
Trải nghiệm mua sắm thiết bị vật tư quang trọn gói - đa dạng sản phẩm, giá tốt và nguồn hàng chính hãng.
Thiết Bị Quang luôn có sẵn các sản phẩm vật tư cáp quang chính hãng phù hợp với mọi công trình hệ thống quang.
Thiết Bị Quang sẽ giúp bạn tiết kiệm tối đa chi phí với những sản phẩm chất lượng độ bền cao, đảm bảo.
Thiết Bị Quang cung cấp các thương hiệu thiết bị quang hàng đầu thế giới chính hãng tại Việt Nam.
Gợi ý cấu hình cáp quang, ODF, module và phụ kiện phù hợp cho từng công trình — từ văn phòng, nhà xưởng đến khu đô thị.
Xem hệ thống mạng Chính hãng 100%
Hàng nhập chính ngạch từ CommScope, Ruckus, 3Onedata, Unirack… đầy đủ CO/CQ, bảo hành tiêu chuẩn hãng, giá tốt theo dự án.
Xem sản phẩmNhà phân phối chính hãng - cam kết chất lượng, tư vấn tận tâm và giao hàng trên toàn quốc.
Phân phối các sản phẩm thiết bị quang chính hãng tại Việt Nam, nguồn gốc rõ ràng, bảo hành đúng chuẩn.
Đồng hành cùng bạn mọi lúc - từ chọn dây cáp quang đến phụ kiện quang, đội ngũ Thiết Bị Quang luôn sẵn sàng hỗ trợ.
Dù bạn ở đâu trên mọi miền tổ quốc, Thiết Bị Quang Việt Nam luôn lấy làm vinh hạnh được phục vụ bạn.


